一线老工程师聊工业数据安全合规:藏在机床参数里的隐形红线
上周后半夜三点,调度室电话炸了。
磨工班老张带着哭腔喊我去数控车间,说给某合资车企供的曲轴,连续五根连杆颈尺寸超差,全部废了。
我们翻了三天,查了刀具,查了导轨间隙,查了冷却液浓度,啥问题没有。
最后找信息中心的小伙子来查后台,才发现。
一周前外协的电工来改线路,连了车间的WIFI下软件,带了木马,把我们偷偷优化过的尺寸补偿参数改了0.02毫米。
就0.02毫米,几十万的料就废了。
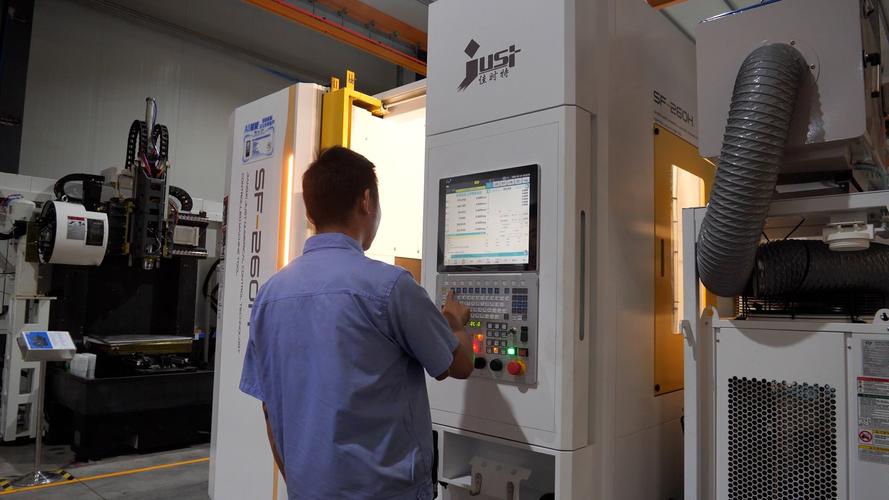 机械加工车间数控曲轴磨床联网操作台
 藏在参数里的坑,你看不见不代表不存在
很多人说工业数据安全合规,不就是给服务器装个杀毒?
错得离谱。
说实话,我们车间干了二十年,前十年谁提这玩意儿?
最近五年,数控设备全联网了,工艺参数、磨耗数据、客户要求全存在网上,才慢慢有了硬性要求。
工业数据安全合规,说白了就是把你吃饭的本事锁好,不该出去的别出去,不该改的别乱改。
现在业内主流就两条路。
一条是全物理隔离,一条是零信任动态防护。
全物理隔离好理解,就是生产网和外网彻底断开,谁也连不上。
我给你报三个实打实的数,你就懂行情了。
1000个数据接入点的中型机加工厂,全物理隔离方案初期投入要120万,每年维护成本是投入的15%,就是十八万,而且根据行业统计,每年因为人员误操作导致断网停产的次数平均是2.7次,一次停半天就是几万块损失。
另一条零信任,就是永远不相信,永远要验证,谁拿数据都要留痕,网也可以用,不耽误事。
不过话说回来,行业内通常不说但实际在做的妥协是什么?
大部分做零信任方案的厂商,给你报价的时候说全链路防护,实际只给中控室的核心服务器加密,机床端、传感器这些边缘节点的小数据,基本都是裸奔。
为啥?省成本啊,边缘节点太散,加密起来麻烦又贵,客户又只看报价,那就只能砍边角料了。
对吧?
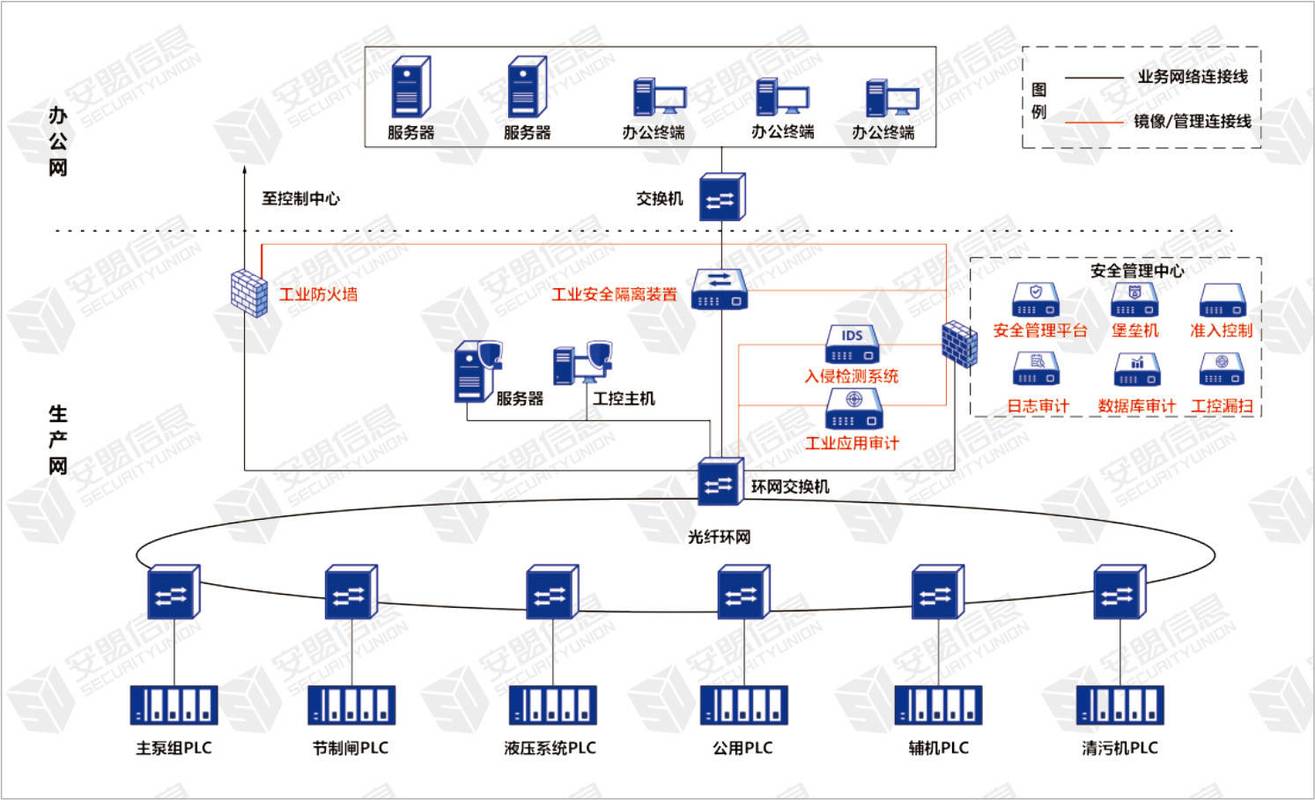 工业数据安全合规边界防护拓扑示意图
机械加工车间数控曲轴磨床联网操作台
藏在参数里的坑,你看不见不代表不存在
藏在参数里的坑,你看不见不代表不存在
很多人说工业数据安全合规,不就是给服务器装个杀毒?
错得离谱。
说实话,我们车间干了二十年,前十年谁提这玩意儿?
最近五年,数控设备全联网了,工艺参数、磨耗数据、客户要求全存在网上,才慢慢有了硬性要求。
工业数据安全合规,说白了就是把你吃饭的本事锁好,不该出去的别出去,不该改的别乱改。
现在业内主流就两条路。
一条是全物理隔离,一条是零信任动态防护。
全物理隔离好理解,就是生产网和外网彻底断开,谁也连不上。
我给你报三个实打实的数,你就懂行情了。
1000个数据接入点的中型机加工厂,全物理隔离方案初期投入要120万,每年维护成本是投入的15%,就是十八万,而且根据行业统计,每年因为人员误操作导致断网停产的次数平均是2.7次,一次停半天就是几万块损失。
另一条零信任,就是永远不相信,永远要验证,谁拿数据都要留痕,网也可以用,不耽误事。
不过话说回来,行业内通常不说但实际在做的妥协是什么?
大部分做零信任方案的厂商,给你报价的时候说全链路防护,实际只给中控室的核心服务器加密,机床端、传感器这些边缘节点的小数据,基本都是裸奔。
为啥?省成本啊,边缘节点太散,加密起来麻烦又贵,客户又只看报价,那就只能砍边角料了。
对吧?
不同行业的要求,差得比普通车床和数控车床还大
我接触过两个不同行业的案子,反差特别大。 第一个是给南方某新能源车企做配套的缸体厂。 人家要求所有工艺数据,从浇铸温度到最后精磨吃刀量,每一次修改都要留痕,三个月一次合规审计,一点错都不能有。 之前有个工段长改了参数没登记,审核查出来,整个工厂停线整顿三天,罚款二十万。 为啥?新能源车企要过欧盟的碳足迹认证,所有生产数据都要可溯源,你数据不合规,人家整车就出不了口,损失的是几个亿的订单。 第二个是内蒙那边做风电主轴的加工厂。 他们的要求不一样,核心要求是离线数据必须加密。 为啥?他们很多主轴是给野外风场定制的,运维工程师要带着加工参数去现场跑合,经常用移动硬盘拷数据。 前年有个厂子,运维工程师的U盘染了病毒,把主轴变桨的平衡参数改了,风场运行三个月就出了抱轴事故,赔了近三百万。 现在内蒙那边做风电配件的,进门就查你U盘的加密权限,没加密连车间网都不让插。工业数据安全合规边界防护拓扑示意图

