车间老炮聊工业数据安全合规:别等出事才想起补窟窿
上个月后半夜两点,手机炸响。
是徒弟从车间中控打来的。
说隔壁汽配产业园的王总,哭着喊着要找我过去救命。
他们刚给某新势力主机厂赶的12根曲轴,全废了。
我套上衣服就过去了。
数控屏上一看,吃刀量整整偏了0.2毫米。
全部精加工尺寸超差,回炉都没法回。
一查原因,更离谱。
上周王总为了传三维工艺图给客户,让技术员把车间内网插了外网。
中了木马,人家偷数据不说,临走改了核心参数。
一算账,原材料加耽误交付的违约金,小二十万打了水漂。
王总蹲在车间门口抽烟,一句话说不出来。
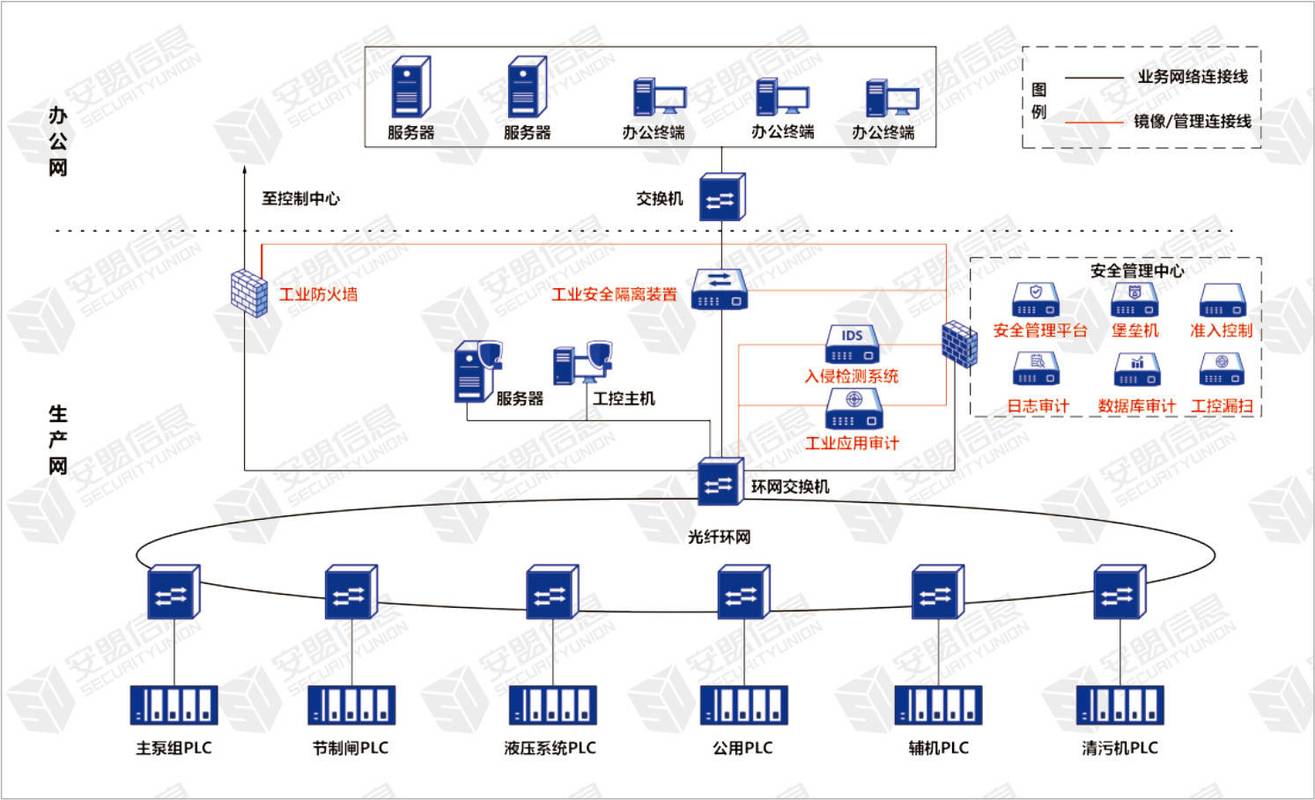 机械加工车间工业数据安全网关部署图
行业内通常不说但实际都在做的妥协,就是半隔离。
没人真的能做到100%全物理隔离,生产总要跟外界打交道。
核心的工艺参数,存在完全离线的本地服务器,访问必须填申请单,两个人签字授权,访问日志必须存满180天,少一天都不行。
非核心的办公数据走内网,跨网传文件必须做脱敏,要求脱敏率达到99.7%以上,卡着线走,既不耽误生产,也不碰红线。
 汽车零部件工业数据合规分级台账表
 赶转型的风口,底下藏着暗礁
这几年搞智能制造,进口替代,很多厂都换了国产数控系统,搞数字化车间。
合规这块其实国产系统有天然优势,数据全存在你自己厂里,不用跟外资系统一样,往人家总部传数据,省了好多麻烦。
不过话说回来,现在热热闹闹的转型背后,有个行业内没人愿意公开说的难题。
就是标准滞后了。
现在用的合规标准,还是四五年前定的,那时候哪有这么多AI工艺生成、数字孪生这些新东西?
现在搞数字孪生车间,要把整个厂所有设备的所有运行参数,都镜像到虚拟模型里,用来做仿真优化。
这些孪生数据里,哪些算核心敏感数据,哪些可以对外开放合作,现在没有明确的标准。
很多厂为了拿项目,跟高校合作搞研发,直接把孪生模型给出去了,稀里糊涂就把核心工艺参数泄露了,找谁说理去?
还有很多小老板,觉得合规就是应付检查,检查过了就把锁打开,该怎么用怎么用。
真出事了,哭都来不及。
我昨天在车间磨车刀,跟徒弟说,干我们这行,什么最重要?
保命保活保饭碗。
我干了这么多年,总结的土话就是:锁家当,别嫌烦,该落锁时别手软。
很多人觉得合规是成本,其实合规是给你兜底线的。
你花十万块做合规,可能帮你省几百万的亏损,这事算不清吗?
对了,你们车间现在做数据合规,都遇到过什么难办的事?不妨出来聊聊。
合规不是墙上的纸,是卡进流程的硬坎
说实话,我干了快23年机加工,前十年根本没听说过这词。 觉得数据安全那是互联网公司的事,跟我攥着刀杆的粗人没关系。 这些年不一样了,全车间都是数控设备,所有参数都存在系统里,核心工艺全是数据。 真要丢了改了,那就是砸饭碗的事。 很多人问我,工业数据安全合规到底是啥? 说白了就是给你的家当上锁,分清楚哪个要锁保险柜,哪个能放抽屉,谁能开,什么时候开,都记下来。 现在主流有两个路线,一个是全物理隔离,一个是零信任动态授权。 全物理隔离就是车间内网跟外面完全断开,硬件都封死。 好处是真安全,没人能进来偷。 坏处是太麻烦,你给客户传个检测报告,都得专人拆硬盘拷出来,折腾半天。成本也高,算下来,比零信任方案整体硬件投入要高37%。 零信任就是默认谁都不可信,每次访问核心数据都要验身份,留记录。 好处是生产方便,跨部门调参数传文件都不耽误。 坏处是对运维能力要求高,中小厂哪养得起天天盯着权限的专业团队?机械加工车间工业数据安全网关部署图
行业内通常不说但实际都在做的妥协,就是半隔离。
没人真的能做到100%全物理隔离,生产总要跟外界打交道。
核心的工艺参数,存在完全离线的本地服务器,访问必须填申请单,两个人签字授权,访问日志必须存满180天,少一天都不行。
非核心的办公数据走内网,跨网传文件必须做脱敏,要求脱敏率达到99.7%以上,卡着线走,既不耽误生产,也不碰红线。
不同行的合规要求,差得真不是一点半点
我接触过不少不同行业的厂,要求天差地别。 就说汽车整车零配件行业吧。 现在政策要求,所有跟整车配套的工艺数据、检测数据,必须存储在境内,不能随便传到境外服务器。 去年我知道这么个事,长三角有个做保险杠模具的厂,为了省成本,用了外资的免费云盘存试模数据。 人家云盘的服务器在境外,正好主机厂合规审核查出来。 直接取消了一级供应商资质,还罚了五百万的违约金。 老板直接把车卖了发工资,太可惜。 换航空航天配套行业,要求又不一样。 所有进出车间的存储设备,全得登记贴封条,连智能手机都不能带进生产区。 我前年去西安一个做机身结构件的厂参观,连数控系统升级,都得专人把固件刻在只读光盘上,离线升级,整个车间连一根对外的网线都没有。 他们上个月刚处理了一个事,一个技术员把自己的无线耳机带进去了,耳机带存储功能,直接被记了大过,半年奖金全扣。 不是人家不近人情,合规要求就是这样,出一点错,整个厂的资质都可能被吊销。汽车零部件工业数据合规分级台账表
赶转型的风口,底下藏着暗礁
赶转型的风口,底下藏着暗礁
这几年搞智能制造,进口替代,很多厂都换了国产数控系统,搞数字化车间。
合规这块其实国产系统有天然优势,数据全存在你自己厂里,不用跟外资系统一样,往人家总部传数据,省了好多麻烦。
不过话说回来,现在热热闹闹的转型背后,有个行业内没人愿意公开说的难题。
就是标准滞后了。
现在用的合规标准,还是四五年前定的,那时候哪有这么多AI工艺生成、数字孪生这些新东西?
现在搞数字孪生车间,要把整个厂所有设备的所有运行参数,都镜像到虚拟模型里,用来做仿真优化。
这些孪生数据里,哪些算核心敏感数据,哪些可以对外开放合作,现在没有明确的标准。
很多厂为了拿项目,跟高校合作搞研发,直接把孪生模型给出去了,稀里糊涂就把核心工艺参数泄露了,找谁说理去?
还有很多小老板,觉得合规就是应付检查,检查过了就把锁打开,该怎么用怎么用。
真出事了,哭都来不及。
我昨天在车间磨车刀,跟徒弟说,干我们这行,什么最重要?
保命保活保饭碗。
我干了这么多年,总结的土话就是:锁家当,别嫌烦,该落锁时别手软。
很多人觉得合规是成本,其实合规是给你兜底线的。
你花十万块做合规,可能帮你省几百万的亏损,这事算不清吗?
对了,你们车间现在做数据合规,都遇到过什么难办的事?不妨出来聊聊。 
