车间里看不见的雷:聊聊工控安全防护
昨天带新来的大学生巡检冲压车间,走到总控柜跟前,小伙子掏出个U盘就往USB口插,说导师让他拷份程序回去改参数。我反应快,一步跨过去一把打掉了U盘。小伙子脸都红了,说我又不是插什么乱七八糟的东西,至于吗?
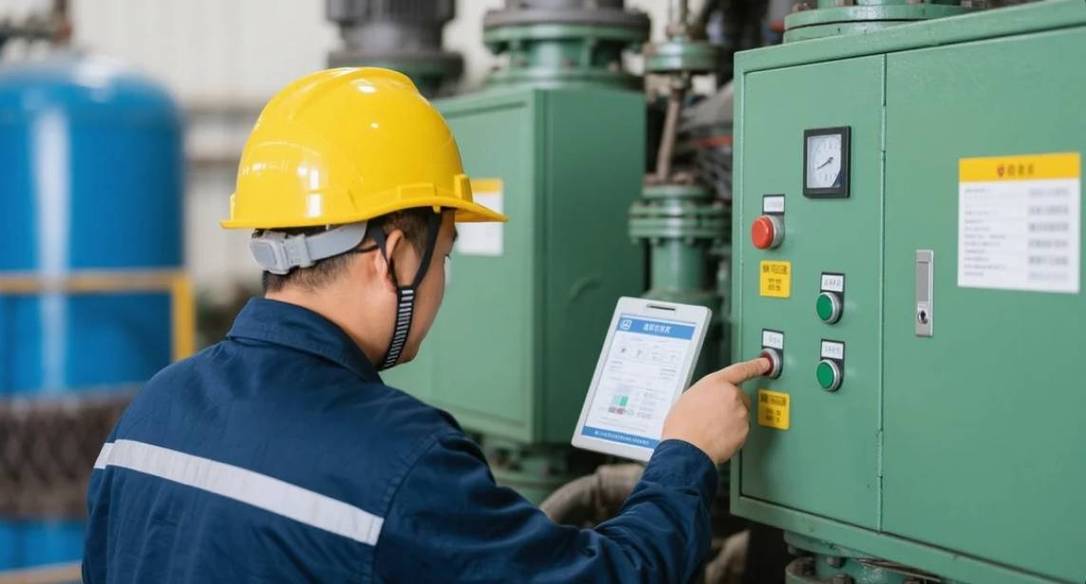 工厂车间工控总控柜巡检现场图
上个月听圈子里的朋友唠,南方有家汽配厂,就是维修师傅图方便,拿自己日常用的U盘拷了调试程序,插进去不到半小时,整条线的PLC全染了毒,机器人的定位坐标全乱了,连急停按钮都差点失灵。停了三天才恢复,损失多少钱?够给全厂所有设备做三年防护了。
哪那么多远在天边的黑客,大部分出事的,都是自己把漏洞敞在那儿,给了别人可乘之机,或是自己不小心带了毒进去。
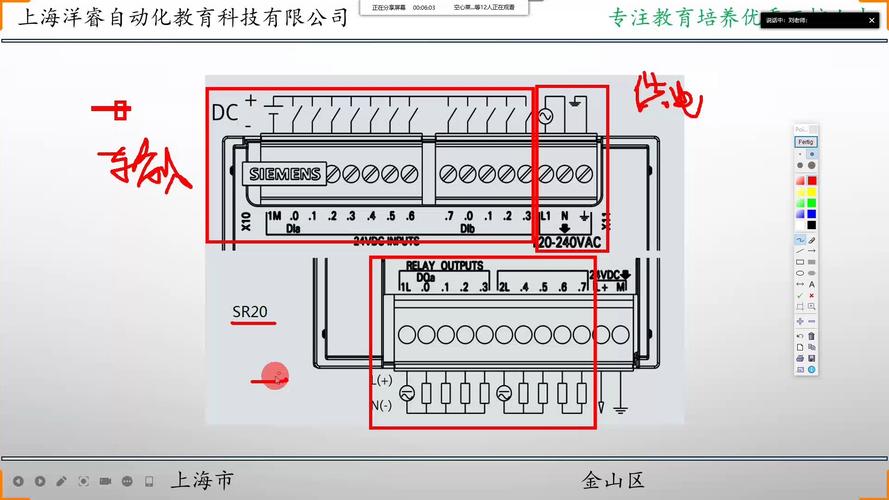 工业PLC控制系统外接端口实拍图
还有就是远程调试的端口,现在很多厂商远程给你改程序,开完端口就不管了,你也忘了关,这不等于给陌生人留了大门钥匙,天天敞着门睡觉吗?
不过话说回来,也不能全怪一线工人,很多人嫌麻烦,改密码要记,封端口要走流程,耽误一分钟产量都要被扣绩效,谁愿意花这个时间?
 不用花大价钱,做好三件事就够
很多小工厂老板一听工控安全就头疼,觉得要花几十万买设备,雇专人,其实真没那么复杂。我干了十几年现场,掏出来的干货,都是普通人就能落地的小事,就三件。
第一件,把所有工控设备的默认初始密码全清掉,分权限改,操作工只能看参数改不了核心程序,维修只能动自己负责的工段,外来人员调试完,当场改密码做好登记,谁都不能偷懒通融。
第二件,所有外接存储全用专用工控U盘,绝对不插工控网以外的任何设备,实在要从外面拷文件,就用专门的加密摆渡设备,一步一步来,别图快省那两分钟。
第三件,所有不用的端口全封死,远程调试用完当场关,每个月抽半天时间全厂巡检一遍,查查密码,查查开放端口,查查有没有私接网线,花不了多少时间,却能堵上九成的漏洞。
我之前见过一个老板,花大几十万买了顶级的防护系统,结果操作工嫌防火墙拖速度,偷偷给关了,照样随便插U盘,你说这钱花得冤不冤?
工控安全防护,防的从来不是只有遥不可及的网络攻击,防的就是你我日常操作里那点偷懒的侥幸。你去车间转一圈,低头看看身边的总控柜,说不定就能揪出好几个漏网的漏洞。
你以为工控安全就是防远在天边的黑客?大半人都理解错了
很多人一听到这四个字,第一反应就是这是大厂网管的事,是防陌生人网络攻击的,跟我们天天摸机床的没关系。真不是。你随便去哪个中小工厂转一圈,十有八九能看到随便插U盘的,能看到总控屏背面贴着写密码的便签,能看到来调试的厂商拿完程序走了,端口还开着大半个月没人关。工厂车间工控总控柜巡检现场图
上个月听圈子里的朋友唠,南方有家汽配厂,就是维修师傅图方便,拿自己日常用的U盘拷了调试程序,插进去不到半小时,整条线的PLC全染了毒,机器人的定位坐标全乱了,连急停按钮都差点失灵。停了三天才恢复,损失多少钱?够给全厂所有设备做三年防护了。
哪那么多远在天边的黑客,大部分出事的,都是自己把漏洞敞在那儿,给了别人可乘之机,或是自己不小心带了毒进去。
最容易漏掉的风险,全在你天天摸的细节里
说实话,现在很多工厂多少都有点安全意识,愿意花钱买防火墙买加密系统,但偏偏就是这些日常的小事,没人当回事。 比如说默认密码,多少设备从装完厂就没改过,全是厂家预设的那几个简单密码,操作工嫌记密码麻烦,干脆直接写个便签贴在屏幕后面,谁来都能看见。外面来修设备的,调试完走了,你也不记得改密码,人家要是想动你的程序,岂不是说进就进? 再比如说随便插外接存储,你那个U盘,昨天插过家里孩子上网课的笔记本,前天插过打印店的公共电脑,带点什么乱七八糟的病毒太正常了。工控系统跟你家用电脑不一样,很多老系统根本没装杀毒软件,染毒就是整条线崩。工业PLC控制系统外接端口实拍图
还有就是远程调试的端口,现在很多厂商远程给你改程序,开完端口就不管了,你也忘了关,这不等于给陌生人留了大门钥匙,天天敞着门睡觉吗?
不过话说回来,也不能全怪一线工人,很多人嫌麻烦,改密码要记,封端口要走流程,耽误一分钟产量都要被扣绩效,谁愿意花这个时间?
不用花大价钱,做好三件事就够
不用花大价钱,做好三件事就够
很多小工厂老板一听工控安全就头疼,觉得要花几十万买设备,雇专人,其实真没那么复杂。我干了十几年现场,掏出来的干货,都是普通人就能落地的小事,就三件。
第一件,把所有工控设备的默认初始密码全清掉,分权限改,操作工只能看参数改不了核心程序,维修只能动自己负责的工段,外来人员调试完,当场改密码做好登记,谁都不能偷懒通融。
第二件,所有外接存储全用专用工控U盘,绝对不插工控网以外的任何设备,实在要从外面拷文件,就用专门的加密摆渡设备,一步一步来,别图快省那两分钟。
第三件,所有不用的端口全封死,远程调试用完当场关,每个月抽半天时间全厂巡检一遍,查查密码,查查开放端口,查查有没有私接网线,花不了多少时间,却能堵上九成的漏洞。
我之前见过一个老板,花大几十万买了顶级的防护系统,结果操作工嫌防火墙拖速度,偷偷给关了,照样随便插U盘,你说这钱花得冤不冤?
工控安全防护,防的从来不是只有遥不可及的网络攻击,防的就是你我日常操作里那点偷懒的侥幸。你去车间转一圈,低头看看身边的总控柜,说不定就能揪出好几个漏网的漏洞。 
